09בניית אתרים ונכסים דיגיטלייםכלים לכל יום
רגע, בודקים
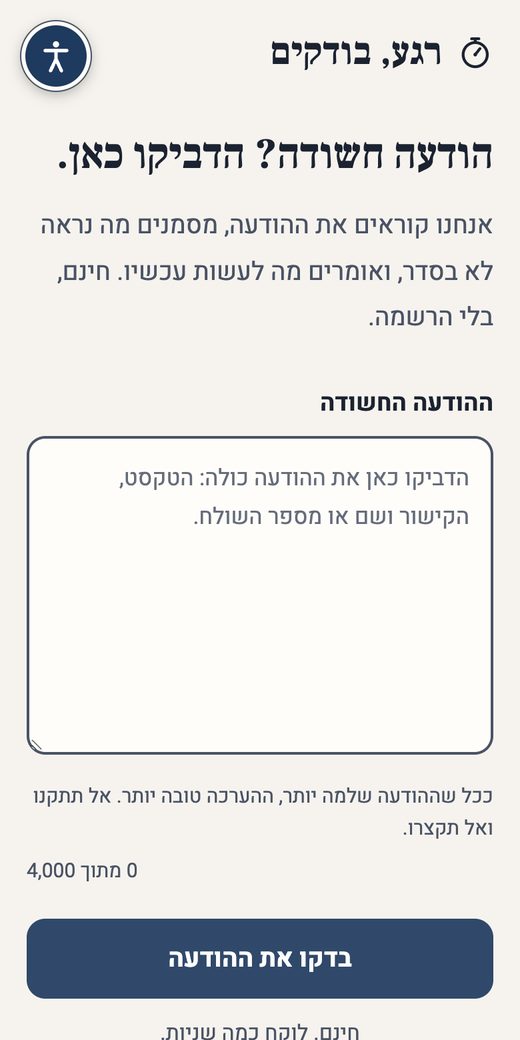
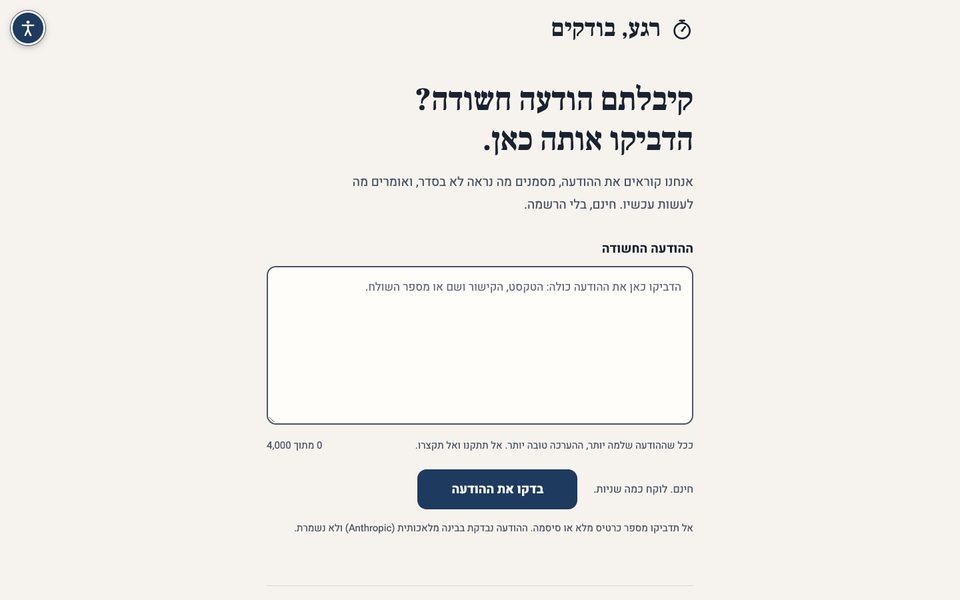
בדיקת הודעה חשודה בהדבקה אחת
rega-bodkim.netlify.app
אתר שבו מדביקים SMS, מייל או הודעת וואטסאפ חשודה, ומקבלים הערכה אם זו הונאה ומה לעשות עכשיו.
חי מ 1.10.2026. אף פעם לא אומר על הודעה שהיא בטוחה
האתגר
הונאות בהודעות מתחזות לגופים שכולם מכירים: דואר ישראל, בנקים, ביטוח לאומי. בודק שאומר "זה בטוח" על הונאה מסוכן יותר מבודק שלא קיים, ובודק שצועק "הונאה" על כל הודעה אמיתית לא שווה כלום. והאתר מקבל מידע רגיש: מספרי כרטיס, תעודות זהות, טלפונים.
מה עשיתי
- בניתי מאגר של איך ארגונים אמיתיים מתכתבים עם הלקוחות שלהם, ארגון אחד בכל רשומה, כל אחת עם מקור, ולצידו ספרייה של תבניות הונאה מוכרות.
- בניתי סט מבחן של 152 הודעות הונאה מתועדות, רובן ממקורות רשמיים, ונשענתי על מאגר האזהרות של מערך הסייבר הלאומי כדי לזהות את הגל הנוכחי.
- קבעתי שכל תוצאה נגמרת בפעולה אחת ספציפית, ובהנחיות נפרדות למי שכבר לחץ על הקישור או שילם.
- בניתי את האתר כך שהשרת לעולם לא פותח קישור חשוד בעצמו, ושהטקסט שמודבק לא נשמר ולא נרשם בשום מקום.
- העמוד פשוט במכוון: תיבה אחת, כפתור אחד, תוצאה אחת. מותאם לנייד, עם עמודי פרטיות, תנאי שימוש ונגישות.
ההחלטה שעשתה את ההבדל
האתר אף פעם לא אומר "בטוח". יש שלוש דרגות בלבד: סימני הונאה ברורים, חשוד (אל תלחצו ואל תשלמו), ולא נמצאו סימני הונאה, אמתו מול הגורם עצמו. הדרגה השלישית לעולם לא ירוקה. אי אפשר להבטיח שהודעה אמיתית, ולכן גם התשובה הכי מרגיעה של האתר שולחת לבדוק מול המקור.
מה יצא
- האתר חי מ 1.10.2026.